Cloudflare pomaga połączyć dostarczanie treści, ochronę ruchu i wybrane funkcje aplikacji. Sprawdź, jak proxy, cache, Load Balancing, Turnstile, R2, KV, Workers i Zero Trust mogą wspierać Twoją stronę, sklep oraz pracę zespołu.
Cloudflare — wydajność, bezpieczeństwo i usługi dla Twojej aplikacji
Cloudflare w Okinet — od potrzeb aplikacji do konfiguracji
W Okinet korzystamy z Cloudflare. Patrzymy na tę platformę jako na zestaw narzędzi, z którego można dobrać rozwiązania do konkretnego projektu: strony firmowej, sklepu, API czy aplikacji dostępnej wyłącznie dla zespołu. Punktem wyjścia jest to, co chcesz poprawić — czas ładowania, dostępność, ochronę formularzy, obsługę plików albo kontrolę dostępu.
Nie musisz przenosić całej aplikacji do jednego środowiska. W wielu projektach pierwszym krokiem może być uporządkowanie DNS, uruchomienie proxy i ustalenie reguł cache. Workers, R2 czy Zero Trust można uwzględnić później, jeśli rozwiązują rzeczywistą potrzebę. Poniżej pokazujemy, za co odpowiadają poszczególne usługi i jak ocenić ich przydatność.
DNS, proxy i TLS — kontrola ruchu przed serwerem
DNS wskazuje, gdzie znajduje się usługa obsługująca Twoją domenę. Po włączeniu proxy dla obsługiwanego rekordu ruch HTTP lub HTTPS przechodzi przez Cloudflare, zanim dotrze do serwera aplikacji. To pozwala zastosować cache i reguły ochrony. Rekord w trybie DNS only jedynie wskazuje adres usługi; nie uruchamia tej ochrony ruchu WWW.
Proxy ogranicza bezpośrednią ekspozycję adresu serwera w odpowiedziach DNS, ale samo nie zamyka innych dróg dostępu. Przy wdrożeniu trzeba również sprawdzić zaporę serwera i pozostałe rekordy. Szyfrowanie powinno obejmować oba odcinki: użytkownik–Cloudflare i Cloudflare–serwer. Tryb Full (strict) dodatkowo weryfikuje certyfikat po stronie serwera źródłowego.
Dla Twojej firmy oznacza to jedno miejsce do zarządzania ważną częścią ruchu do strony. Nadal potrzebujesz poprawnej konfiguracji hostingu, aktualizacji aplikacji i kontroli uprawnień.
Dokumentacja: Proxy status, Full (strict).
CDN i cache — mniej pracy serwera przy kolejnych odwiedzinach
CDN to rozproszona sieć dostarczania treści. Cloudflare może przechowywać kopie kwalifikujących się zasobów i odpowiadać na kolejne żądania bez pobierania ich za każdym razem z Twojego serwera. Pomaga to ograniczać jego obciążenie i skracać drogę, jaką pokonują dane do odbiorcy.
Najłatwiej zacząć od obrazów, arkuszy CSS i JavaScriptu. Cloudflare domyślnie nie przechowuje w cache wszystkich stron HTML ani odpowiedzi JSON. Reguły dla tych treści wymagają świadomej konfiguracji: czasu przechowywania, warunków pomijania cache oraz sposobu odświeżania po zmianach.
W sklepie szczególną uwagę trzeba poświęcić koszykowi, zamówieniom i kontu klienta. Wspólny cache nie może udostępnić jednej osobie danych drugiej. Podobnie należy rozdzielić publiczny katalog od cen indywidualnych i widoków po zalogowaniu. Dobry plan cache uwzględnia więc także cookies, nagłówki aplikacji i testy różnych typów użytkowników.
Dokumentacja: Cloudflare Cache, Domyślne działanie cache.
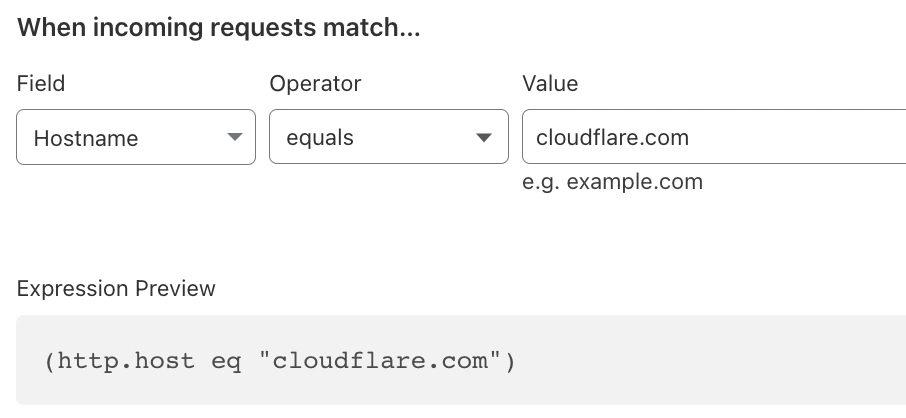
Load Balancing — rozdzielanie ruchu i przełączanie po awarii
Jeżeli aplikacja działa na kilku serwerach, Cloudflare Load Balancing pozwala kierować ruch do dostępnych punktów końcowych. Monitory sprawdzają ich stan, a skonfigurowany mechanizm failover może przełączyć ruch, gdy dany serwer przestaje odpowiadać prawidłowo. Dostępne strategie kierowania ruchu obejmują m.in. lokalizację odbiorcy i opóźnienia.
To przydatne, gdy planujesz zwiększyć dostępność usługi albo wykonywać prace na jednym serwerze, pozostawiając inne w obsłudze. Warunkiem jest przygotowanie aplikacji: serwery muszą korzystać z właściwych danych, a sesje i pliki użytkowników nie mogą przypadkowo pozostać wyłącznie na odłączanej maszynie.
Sam load balancer nie replikuje bazy i nie tworzy zapasowego środowiska. Dlatego konfigurację warto połączyć z testem rzeczywistego scenariusza awarii, w tym logowania i składania zamówień. Jest to dodatkowa usługa, której koszt i dostępne opcje należy uwzględnić w projekcie.
Dokumentacja: Load Balancing.
Turnstile — ochrona formularzy bez zagadek obrazkowych
Spam w formularzu kontaktowym utrudnia obsługę prawdziwych zapytań. Cloudflare Turnstile jest alternatywą dla tradycyjnej CAPTCHA: weryfikuje ruch bez zadań polegających na rozpoznawaniu obrazków. Można go wdrożyć również na stronie, której ruch nie przechodzi przez proxy Cloudflare.
Widżet w przeglądarce to tylko część integracji. Serwer musi zweryfikować otrzymany token przez Siteverify przed przyjęciem chronionej operacji. Trzeba też obsłużyć wygaśnięcie tokenu i ponowienie weryfikacji, aby użytkownik nie tracił wpisanej wiadomości.
Turnstile można uwzględnić w formularzu zapytania, rejestracji czy wybranym etapie logowania. Zakres ochrony dobieramy do sposobu nadużywania danego formularza; nadal znaczenie mają walidacja danych i ograniczenia liczby prób.
Dokumentacja: Turnstile, Weryfikacja po stronie serwera.
WAF, ochrona DDoS i limity żądań
Web Application Firewall, czyli WAF, analizuje żądania do aplikacji i pozwala reagować na określone wzorce ataków. Reguły zarządzane oraz własne warunki pomagają odfiltrować część niepożądanego ruchu, zanim zajmie zasoby aplikacji. Z kolei ochrona DDoS służy ograniczaniu skutków ataków polegających na zalewaniu usługi ruchem.
Ograniczanie liczby żądań może uzupełnić ochronę logowania, wyszukiwania i wybranych endpointów API. Progi trzeba jednak dopasować do prawdziwego ruchu, w tym użytkowników korzystających ze wspólnego adresu IP oraz integracji z zewnętrznymi systemami.
Przy wdrożeniu sprawdzamy również, czy reguły nie blokują płatności, webhooków, monitoringu lub robotów wyszukiwarek. Dostępność reguł i możliwości konfiguracji zależy od usługi i planu. Ochrona na brzegu sieci uzupełnia poprawki bezpieczeństwa w aplikacji i na serwerze.
Dokumentacja: WAF, DDoS Protection.
R2 — miejsce na zdjęcia, dokumenty i pliki aplikacji
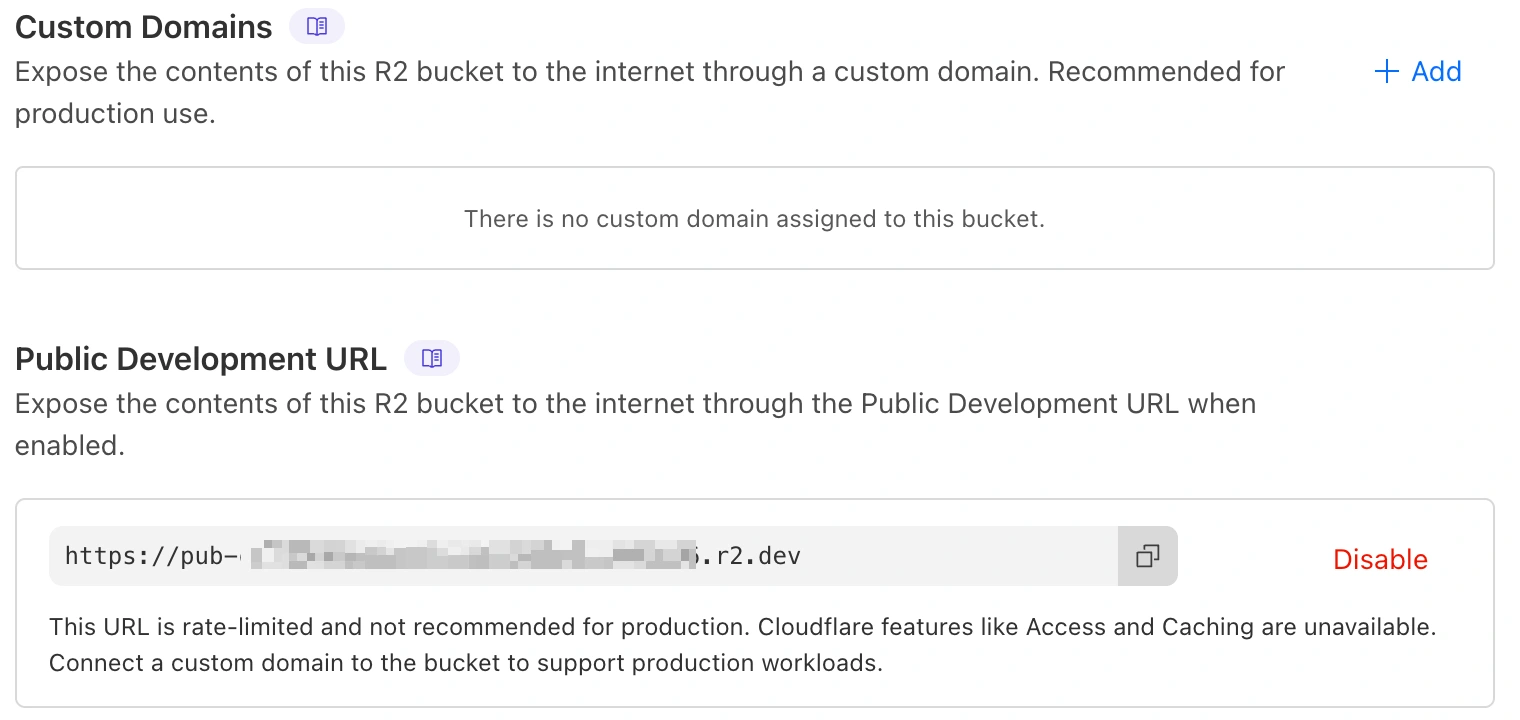
Cloudflare R2 to magazyn obiektowy: przechowuje pliki jako obiekty, do których aplikacja odwołuje się przez API. Nadaje się m.in. do zdjęć produktów, dokumentów do pobrania i plików przesyłanych przez użytkowników. Udostępnia interfejs zgodny z częścią API S3, co ułatwia wykorzystanie istniejących narzędzi po sprawdzeniu wymaganych operacji.
R2 nie nalicza opłat za transfer wychodzący bezpośrednio z tej usługi. W kosztach nadal należy uwzględnić przechowywanie, operacje oraz ewentualne usługi połączone z magazynem. Klasa Infrequent Access ma także opłaty za odzyskiwanie danych. Brak opłaty za egress nie oznacza więc bezpłatnej obsługi wszystkich plików.
Przy integracji ustalamy, które materiały są publiczne, a które wymagają autoryzacji. Osobno projektujemy adresy plików, cache oraz zasady usuwania i retencji. R2 nie zastępuje automatycznie bazy danych ani polityki kopii zapasowych.
Więcej przykładów znajdziesz w artykule Cloudflare R2 — obiektowy storage bez opłat za transfer.
Dokumentacja: R2, Zasady rozliczania R2.
Workers — logika aplikacji uruchamiana w sieci Cloudflare
Cloudflare Workers pozwala uruchamiać kod w zarządzanym środowisku Cloudflare bez samodzielnej administracji serwerem dla tej części systemu. Możesz wykorzystać go do obsługi API, przekształcania odpowiedzi, integracji usług czy sprawdzania dostępu do plików. Workers może współpracować z istniejącym backendem oraz usługami R2 i KV.
Przykładowo aplikacja może poprosić Workera o dokument, a kod sprawdzi uprawnienia i pobierze właściwy obiekt z R2. To scenariusz wymagający zaprojektowania i wdrożenia logiki, a nie funkcja pojawiająca się po samym włączeniu usługi.
Przed przeniesieniem kodu oceniamy zgodność bibliotek, limity wykonania oraz zależności od bazy danych. Rozproszona sieć nie usunie opóźnień, jeśli każde żądanie nadal czeka na odległy lub przeciążony system. Istotne są również logi, monitoring błędów i możliwość wycofania wersji.
Przeczytaj także: Cloudflare Workers w praktyce.
Dokumentacja: Workers.
KV — szybki odczyt konfiguracji i rzadziej zmienianych danych
Workers KV przechowuje dane w parach klucz–wartość. To dobry kandydat na konfigurację aplikacji, mapy przekierowań lub inne informacje, które są często odczytywane, a rzadziej zmieniane. Worker może pobrać wartość po kluczu bez wykonywania rozbudowanego zapytania do relacyjnej bazy.
KV ma model spójności ostatecznej: zmiana nie musi być natychmiast widoczna we wszystkich lokalizacjach. Dlatego nie traktujemy go jako domyślnego miejsca na stany magazynowe, rozliczenia czy rezerwację ostatniej sztuki produktu. Takie operacje wymagają rozwiązania zapewniającego odpowiednią spójność i kontrolę współbieżności.
Dobór magazynu zaczynamy od pytania, co się stanie, jeśli użytkownik przez pewien czas odczyta poprzednią wartość. Dla części konfiguracji jest to akceptowalne; dla decyzji finansowej lub rezerwacji może być błędem.
Zobacz rozwinięcie: Cloudflare KV — magazyn danych na brzegu sieci.
Dokumentacja: Jak działa Workers KV.
cloudflared i Cloudflare Tunnel — połączenie z usługą za zaporą
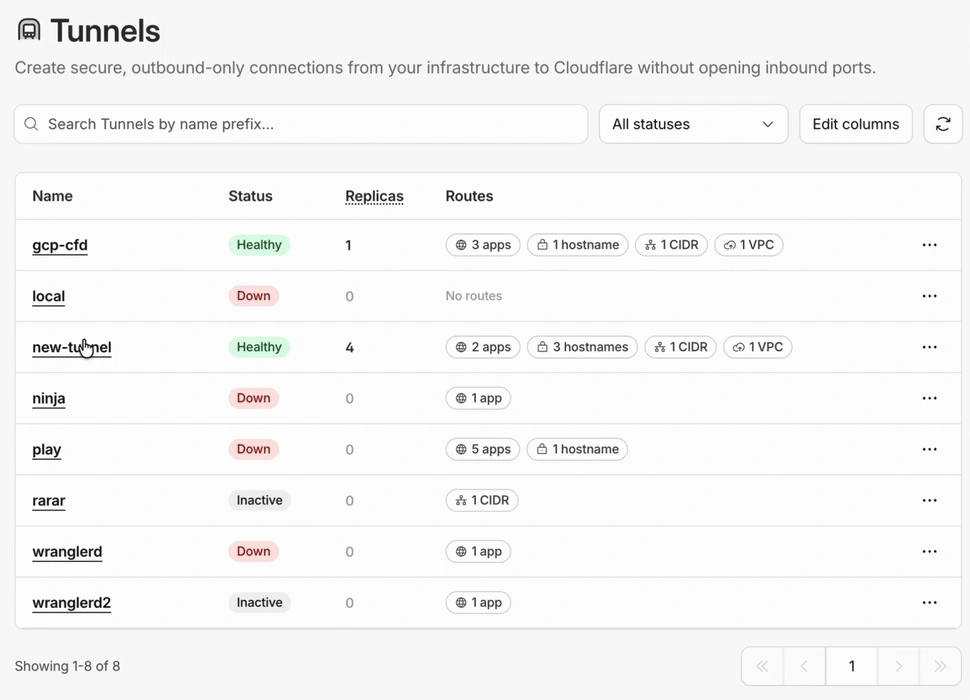
Cloudflare Tunnel łączy Twoją infrastrukturę z siecią Cloudflare. Uruchomiony przy aplikacji proces cloudflared inicjuje połączenia wychodzące. Dzięki temu usługę można udostępnić bez publicznego adresu IP serwera i bez otwierania dla niej portów przychodzących w tradycyjny sposób.
Taki model może pomóc przy dostępie do środowiska testowego, panelu działającego w sieci wewnętrznej albo narzędzia zespołu. Nadal trzeba zapewnić działające połączenie z internetem, utrzymywać konektor i zaplanować jego dostępność.
Tunel zapewnia ścieżkę połączenia, ale samo jego utworzenie nie określa, kto może korzystać z aplikacji. Jeśli panel ma pozostać dostępny tylko dla wybranych osób, należy dodać kontrolę dostępu — na przykład Cloudflare Access — i przetestować ją także z konta bez uprawnień.
Dokumentacja: Cloudflare Tunnel.
Cloudflare Zero Trust — dostęp do konkretnej aplikacji
W modelu Zero Trust samo połączenie z firmową siecią nie oznacza dostępu do wszystkich zasobów. Decyzja opiera się na tożsamości i kontekście użytkownika. Cloudflare udostępnia narzędzia tego modelu w ramach platformy Cloudflare One.
Cloudflare Access pozwala chronić aplikacje politykami dostępu. Można uwzględnić firmowego dostawcę tożsamości, dodatkowe uwierzytelnianie i wymagania wobec urządzenia. Gateway odpowiada za filtrowanie ruchu wychodzącego, m.in. na poziomie DNS i HTTP. W zależności od scenariusza potrzebna jest także konfiguracja klienta na urządzeniach.
Dla zespołu może to oznaczać dostęp do panelu testowego lub narzędzia wewnętrznego po zalogowaniu na własne konto, z możliwością odebrania uprawnień bez zmiany wspólnego hasła. Wdrożenie wymaga ustalenia ról, dostępu podwykonawców i procedury awaryjnej. Zakres zastąpienia istniejącego VPN zależy od używanych aplikacji i protokołów.
Dokumentacja: Cloudflare One i Zero Trust.
D1, Durable Objects, Queues i Images — narzędzia do rozbudowy
Gdy projekt potrzebuje czegoś więcej niż proxy i cache, warto rozważyć pozostałe usługi. Dobieramy je do modelu danych i przebiegu operacji, zamiast przenosić wszystkie elementy systemu tylko dla ujednolicenia dostawcy.
D1 to zarządzana baza SQL wykorzystująca semantykę SQLite. Może obsługiwać dane aplikacji współpracującej z Workers; wymaga oceny limitów i sposobu wykonywania zapytań. Dokumentacja D1.
Durable Objects łączy wykonywanie kodu z trwałym stanem i pomaga koordynować operacje, np. w pokojach czatu lub funkcjach współpracy. To inny model niż globalny cache KV. Dokumentacja Durable Objects.
Queues pozwala przekazywać zadania do przetwarzania poza głównym żądaniem użytkownika. Może posłużyć do integracji i prac w tle, przy czym obsługę ponowień oraz duplikatów trzeba uwzględnić w kodzie. Dokumentacja Queues.
Images służy do przechowywania, przekształcania i dostarczania obrazów. Warianty dopasowane do widoku pozwalają uniknąć wysyłania pełnego pliku tam, gdzie wystarcza mniejszy. Dokumentacja Images.
Cloudflare dla WordPressa, sklepu i dedykowanej aplikacji
Na stronie opartej na WordPressie dobrym punktem wyjścia jest analiza cache, ochrony formularzy i dostępu do panelu. W sklepie dochodzą scenariusze koszyka, płatności, zmian cen i integracji. Każdy z nich trzeba sprawdzić przed uruchomieniem nowych reguł.
W dedykowanej aplikacji, np. korzystającej z Symfony, można rozdzielić odpowiedzialności: backend obsługuje procesy biznesowe, R2 przechowuje pliki, a Workers realizuje wybrane operacje przed przekazaniem żądania dalej. Load Balancing ma sens wtedy, gdy istnieje przygotowane zapasowe środowisko lub kilka instancji aplikacji.
To przykładowe kierunki architektury, a nie obowiązkowy pakiet. Czasem większą poprawę przyniesie optymalizacja bazy lub kodu niż dodanie kolejnej usługi. Dlatego warto najpierw ustalić, gdzie naprawdę powstaje opóźnienie albo ryzyko niedostępności.
Koszty i utrzymanie — co uwzględnić przed wdrożeniem
Cloudflare obejmuje różne produkty i modele rozliczeń. Koszt planu dla domeny nie opisuje automatycznie całego rozwiązania z Load Balancing, Workers, R2 czy usługami Zero Trust. Budżet warto oprzeć na liczbie użytkowników i żądań, ilości danych, częstotliwości operacji oraz potrzebnym zakresie ochrony.
Po wdrożeniu przydają się pomiary porównawcze: czas odpowiedzi, udział odpowiedzi z cache, obciążenie serwera, liczba blokowanych żądań i koszty poszczególnych usług. Same włączone opcje nie pokazują jeszcze, czy konfiguracja przynosi oczekiwany efekt.
Do utrzymania należą także przeglądy uprawnień, testy po zmianach w aplikacji i dokumentacja reguł. Jeżeli Cloudflare staje się ważnym elementem obsługi ruchu, trzeba zaplanować reakcję zarówno na awarię własnego serwera, jak i problem po stronie dostawcy.
Zaplanuj wdrożenie Cloudflare z Okinet
Zacznijmy od Twojej aplikacji: kto z niej korzysta, które operacje są krytyczne i co dziś utrudnia jej działanie. Na tej podstawie możemy określić zakres konfiguracji, integracji i testów — od podstawowego proxy po dostęp do zasobów wewnętrznych lub obsługę plików.
W Okinet korzystamy z Cloudflare i możemy porozmawiać z Tobą o jego miejscu w Twojej infrastrukturze. Opowiedz nam o swojej stronie, sklepie lub aplikacji — wspólnie ustalimy, od czego warto zacząć.